本文围绕WireGuard VPN连接原理展开,从普通用户日常接触的家用软路由、手机远程办公接入、跨站点内网互通等实际场景出发,拆解WireGuard从发起连接到隧道稳定运行的全流程逻辑,所有验证步骤都可以在普通个人设备上直接复现,避开无依据的性能宣传,只讲可落地的技术逻辑和故障排查方法。
WireGuard VPN连接的前置握手逻辑
和传统IPsec、OpenVPN等VPN协议不同,WireGuard没有设计多阶段的加密套件协商流程,你在手机、家用路由器或者服务器上第一次导入对等体配置的时候,本地设备就已经预先生成了专属的公私钥对,不需要在发起连接的阶段临时生成密钥,大幅降低了握手阶段的运算开销。
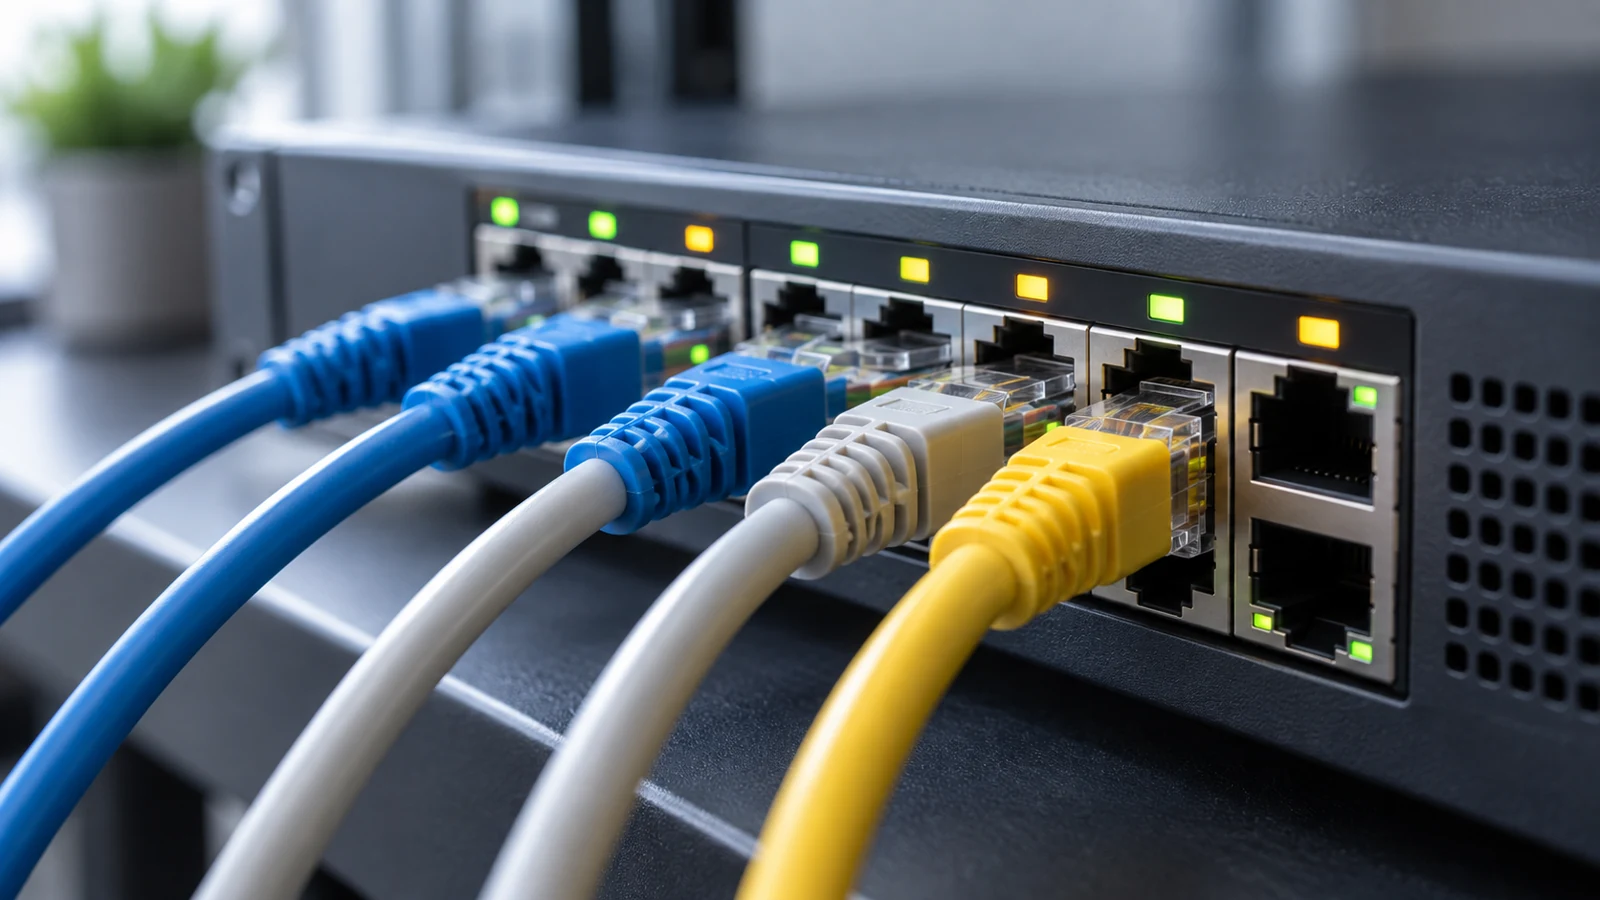
网络连接与设备配置场景示意
这也是WireGuard VPN连接原理最基础的设计特点,当你点击设备上的连接按钮时,本地端直接把自己的公钥、当前占用的临时源端口、目标对端的公钥信息打包成加密报文,通过UDP协议直接发往对端指定地址,不需要先建立TCP三次握手,哪怕两端都处于运营商NAT内网下,也有很大概率直接穿透内网建立连接,很多用户用家用宽带直接连公司部署的WireGuard内网节点不需要额外做端口映射,就是这个机制在起作用。
隧道封装的核心运作机制
WireGuard VPN连接原理的核心优势体现在封装层设计上,它没有传统VPN协议的多层嵌套冗余头部,建立隧道之后,黑洞加速器官网会直接把用户设备产生的原始IP报文整个打包进UDP协议的载荷部分,外层只有标准的UDP头部和WireGuard自带的极简加密标识头,整体封装结构非常精简。你可以在本地电脑上开启Wireshark抓包,过滤WireGuard配置中指定的UDP端口,就能直接观察到这种极简的报文结构。
加密层面WireGuard也做了极简设计,默认固定使用Curve25519算法做密钥交换,ChaCha20Poly1305算法做认证加密,所有加密相关的参数都直接固化在协议代码里,不需要用户手动选择加密套件,也不会出现两端设备协商加密套件不匹配导致连接失败的问题,新手按照教程导入配置后大概率能直接连通,就是这个设计带来的实际效果。
隧道建立完成后的路由转发逻辑完全由配置文件中的AllowedIPs字段控制,这个字段本质就是WireGuard内置的路由匹配规则,所有命中该字段指定网段的本地流量,都会被直接打包进加密隧道转发到对端对等体,没有命中规则的流量就直接走本地原本的公网出口,不需要额外编写复杂的分流脚本就能实现自定义分流效果。
本地配置有效性的检查步骤
很多用户遇到WireGuard无法建立连接的故障,首先要排查的就是两端的公私钥配对状态,本地配置文件中填写的对端公钥,必须和对端WireGuard节点生成的公钥完全一致,哪怕错一个字符都不可能完成握手流程,你可以直接把两端的公钥文本复制出来逐字符比对,就能快速排除这类低级配置错误。
第二步要检查两端的UDP端口连通性,你可以在本地设备上用nc或者其他端口测试工具,测试对端WireGuard节点监听的UDP端口是否可达,如果运营商或者中间链路的防火墙封禁了这个UDP端口,握手报文根本无法抵达对端,自然没法建立连接,更换一个未被封禁的端口重新配置,就能解决大部分连通性故障。
常见的认知误区排查
很多新手误以为WireGuard只要连接成功,所有流量就会自动走加密隧道,实际上如果你的AllowedIPs字段只填写了部分内网网段,剩下的公网流量依然会走本地原有网络出口,你可以在连接WireGuard之后访问公网IP查询网站,就能快速确认自己的公网IP是否变化,黑洞验证分流规则是否符合自己的预期。
还有不少用户误以为WireGuard的NAT穿透能力是万能的,实际上如果两端都处于对称NAT之后,黑洞加速器官网没有公网节点做辅助的话,还是无法直接建立点对点连接,这种场景下你需要在拥有公网IP的服务器上配置中继节点,才能让两端的WireGuard对等体正常完成握手通信。
需要明确的是,WireGuard本身只是一个标准化的加密隧道协议,它的隐私保护效果完全取决于你部署的两端节点的可信程度,协议本身不会主动记录额外的连接日志,但如果节点侧主动留存了访问记录,你的网络访问行为依然会被留存,不存在所谓的绝对匿名效果。